Windows Sysinternals es una colección de herramientas gratuitas de Microsoft que permite examinar procesos, conexiones de red, programas de inicio y registros de actividad de Windows. Sus utilidades son especialmente interesantes para la investigación de incidentes de seguridad y el análisis informático forense.
Sin embargo, ejecutar herramientas en un equipo investigado puede modificar su estado. Por eso, una investigación con finalidad judicial exige valorar previamente los riesgos, preservar la evidencia y documentar cada actuación.
¿Qué es Windows Sysinternals y para qué sirve?
Sysinternals reúne utilidades de administración y diagnóstico que muestran información más detallada que muchas herramientas convencionales de Windows. Entre otros usos, permiten examinar procesos activos, bibliotecas cargadas, operaciones sobre archivos y Registro, conexiones TCP/UDP y mecanismos de persistencia.
En una investigación es importante distinguir entre una anomalía técnica y un hecho acreditado. Un proceso desconocido, un archivo sin firma digital o una conexión externa no demuestra por sí mismo que exista malware o un acceso no autorizado.
Herramientas de Sysinternals para investigar un ordenador
1. Process Explorer: analizar los procesos activos
Process Explorer muestra el árbol de procesos, su consumo de recursos, usuario, PID y archivos o bibliotecas asociados. Ayuda a identificar procesos que requieren un examen posterior, por ejemplo un ejecutable situado en una ruta inesperada o que aparece bajo una cuenta de usuario inusual.
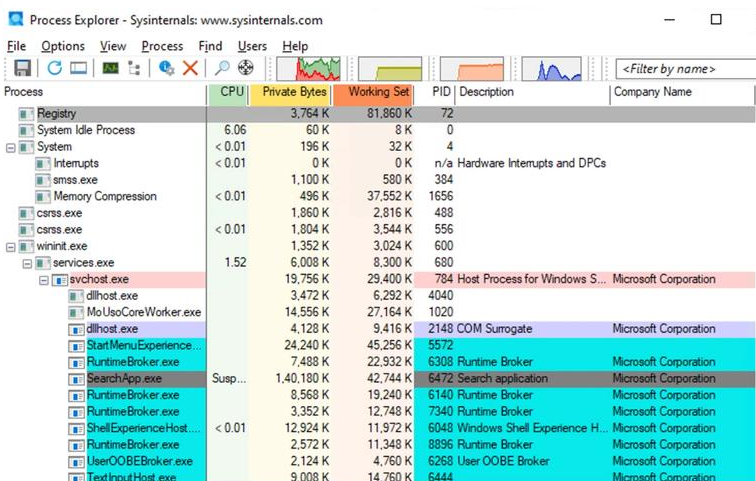
El perito informático puede consultar las propiedades del proceso, su ruta de ejecución y su firma digital. Los indicadores deben contrastarse con otros artefactos del sistema. Documentación oficial de Process Explorer.
2. Process Monitor: supervisar archivos y Registro en tiempo real
Process Monitor registra operaciones sobre el sistema de archivos, el Registro y la actividad de procesos e hilos. Permite aplicar filtros para observar qué operaciones realiza un proceso determinado.
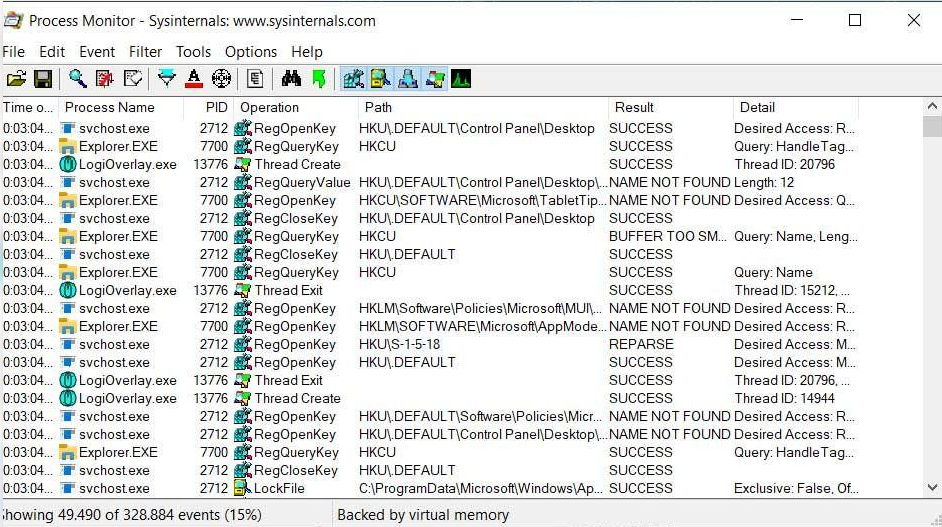
Resulta útil para observar el comportamiento actual de una aplicación, pero no reconstruye automáticamente los eventos anteriores al inicio de la captura. Su uso genera datos en el equipo y debe documentarse. Documentación oficial de Process Monitor.
3. Autoruns: localizar mecanismos de inicio automático
Autoruns enumera ubicaciones en las que programas, servicios, tareas y otros componentes pueden configurarse para ejecutarse automáticamente. Ayuda a detectar elementos de persistencia que merezcan una revisión.
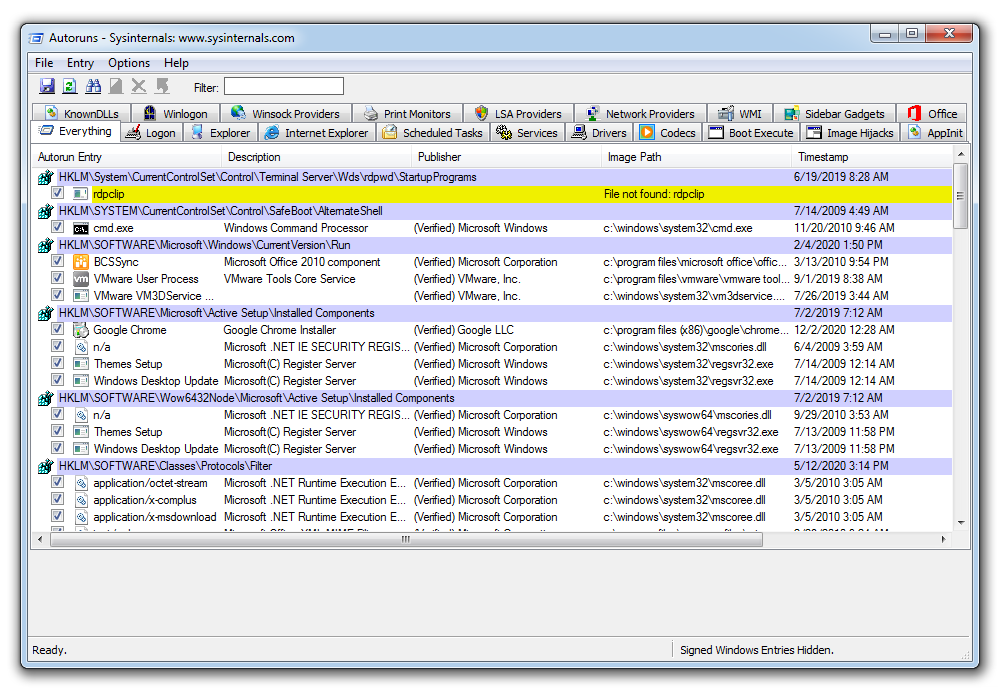
Antes de deshabilitar o eliminar una entrada, conviene conservar su información e investigar la procedencia del ejecutable. Una entrada desconocida no constituye prueba concluyente de infección. Documentación oficial de Autoruns.
4. TCPView: examinar conexiones de red
TCPView muestra extremos TCP y UDP, direcciones locales y remotas, puertos, estado de conexión y procesos asociados. Puede ayudar a relacionar un proceso con una comunicación de red que requiera investigación.
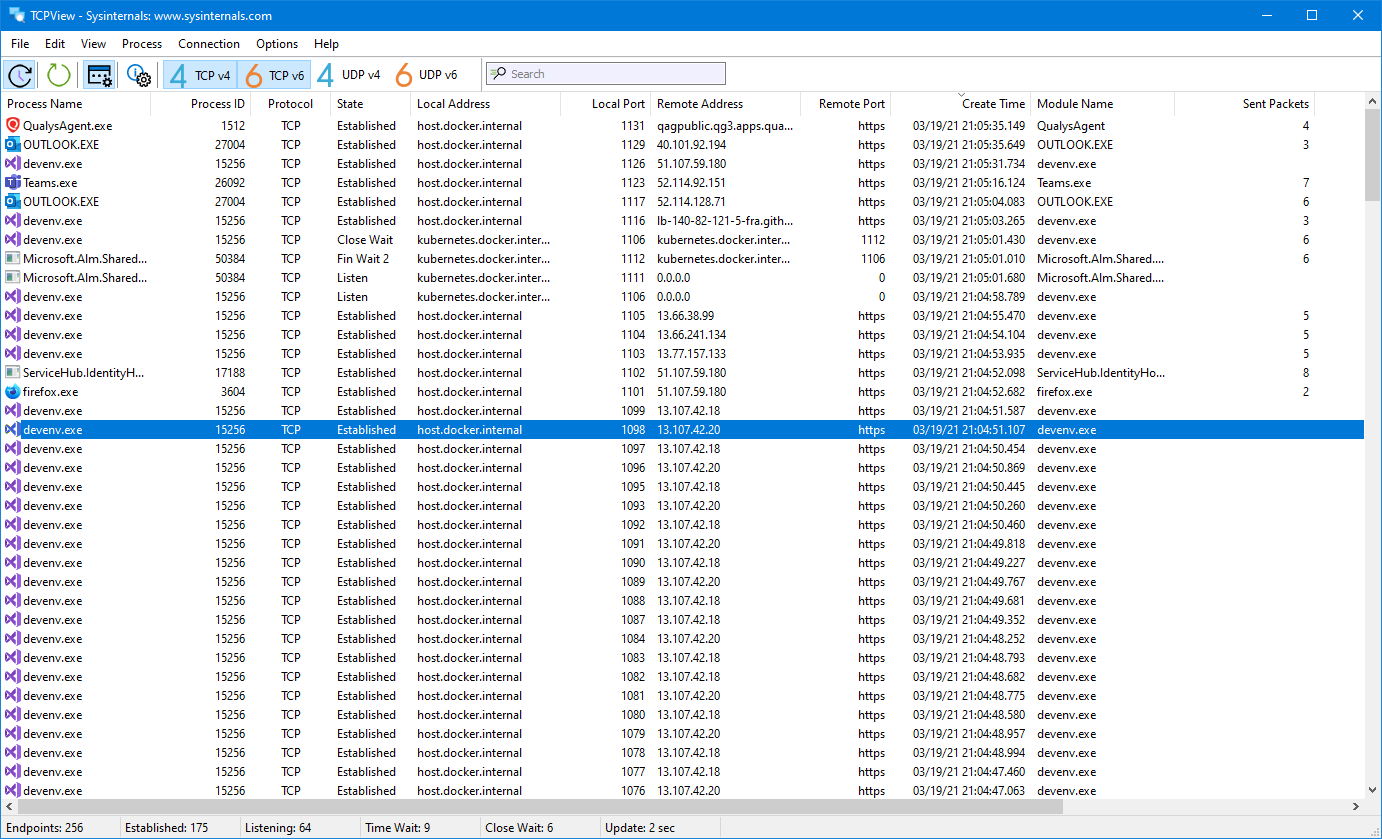
Una dirección IP o un puerto no identifican por sí solos al responsable de una acción. Para interpretar el tráfico es necesario contrastarlo con registros de red, tiempos, usuarios y otras evidencias. Documentación oficial de TCPView.
5. Sysmon: registrar eventos relevantes para investigaciones posteriores
Sysmon es un servicio y controlador que, tras su instalación y configuración, genera eventos en el registro de Windows. Puede aportar información sobre creación de procesos, determinadas conexiones y otras actividades.
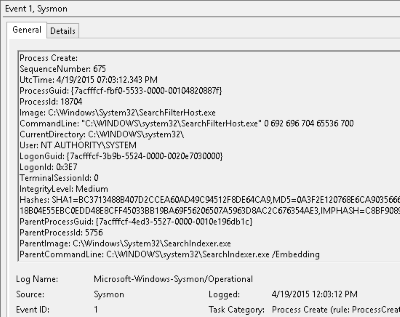
Es importante recordar que instalar Sysmon después de un incidente no permite recuperar automáticamente los eventos que nunca se registraron. Además, los eventos requieren interpretación: Sysmon no determina por sí mismo si una acción es maliciosa. Documentación oficial de Sysmon.
Ejemplo práctico: cómo investigar un proceso sospechoso
- Identificar la anomalía: con Process Explorer se revisan procesos, PID, usuario y rutas de ejecución.
- Examinar propiedades: se comprueban la firma digital y las características del ejecutable sin atribuirle automáticamente naturaleza maliciosa.
- Contrastar conexiones: TCPView permite observar los extremos de red asociados al proceso, si siguen activos.
- Supervisar actividad: cuando esté justificado, Process Monitor muestra operaciones que tienen lugar durante la captura.
- Revisar persistencia: Autoruns permite buscar entradas de inicio relacionadas.
- Documentar y preservar: se guardan los resultados y se contrastan con otras fuentes antes de emitir conclusiones.
Precauciones forenses al utilizar Sysinternals
Un análisis en vivo puede alterar memoria, archivos temporales, eventos y otros rastros. Por ello, antes de actuar debe decidirse qué datos son volátiles, cuáles se deben adquirir y qué acciones son proporcionadas al objetivo de la investigación.
La cadena de custodia, la identificación de los soportes, el registro de hora y versión de las herramientas y la verificación de integridad de los resultados son especialmente relevantes cuando las evidencias puedan aportarse ante un juzgado.
Asimismo, Sysinternals no sustituye una adquisición forense completa ni una metodología de análisis. Los resultados de sus utilidades son una parte del conjunto de evidencias disponibles.
¿Dónde descargar Windows Sysinternals?
La fuente recomendada es Microsoft Learn: descarga oficial de Sysinternals Suite. Conviene registrar la versión utilizada y examinar las condiciones de ejecución de cada herramienta antes de emplearla en un equipo objeto de investigación.
Preguntas frecuentes sobre Sysinternals
¿Sysinternals es gratuito?
Sí. Microsoft distribuye gratuitamente estas herramientas desde su portal oficial.
¿Process Explorer y Process Monitor hacen lo mismo?
No. Process Explorer permite observar procesos y sus propiedades. Process Monitor muestra operaciones del sistema mientras captura actividad.
¿Sysinternals detecta automáticamente malware?
No. Algunas utilidades ayudan a encontrar indicios, pero el analista debe contrastar los hallazgos antes de concluir que existe una infección.
¿Puede utilizarse Sysinternals en un informe pericial?
Sí, siempre que se documenten los procedimientos, las condiciones de obtención, la integridad y las limitaciones de los resultados.
Conclusión: Sysinternals como apoyo a la informática forense
Las herramientas Windows Sysinternals permiten conocer mejor el estado de un equipo Windows y encontrar indicios relevantes durante una investigación. Process Explorer, Process Monitor, Autoruns, TCPView y Sysmon cubren áreas diferentes y complementarias.
En Ciberforensic realizamos investigaciones informáticas forenses, análisis de evidencias digitales y elaboración de informes periciales. Si necesitas investigar un ordenador o documentar un incidente de seguridad para un procedimiento judicial, nuestro equipo puede valorar las actuaciones adecuadas.
